


Entender o que é MDR começa pela própria sigla, que significa Managed Detection and Response, ou detecção e resposta gerenciadas. Na prática, trata-se de um serviço terceirizado de cibersegurança que monitora o ambiente, identifica comportamentos suspeitos e atua na resposta a ameaças.
Ataques de ransomware, comprometimento de credenciais e movimentação lateral de invasores podem acontecer a qualquer momento, inclusive fora do horário comercial. É justamente nesses períodos que muitas empresas têm menos recursos disponíveis para acompanhar os eventos de segurança e agir diante de uma ameaça.
O MDR atua nesse cenário ao combinar monitoramento contínuo, detecção de ameaças e resposta a incidentes.
Para médias empresas que não contam com uma equipe de segurança dedicada ou não conseguem manter esse acompanhamento de forma contínua, o serviço pode ampliar a capacidade de identificar e responder a incidentes.
Quanto mais tempo uma ameaça permanece sem ser identificada, maior pode ser seu impacto sobre o ambiente. Por isso, entender como o MDR funciona, o que ele monitora e em quais situações sua contratação faz sentido é fundamental para avaliar se esse modelo atende às necessidades da empresa.
É isso que vamos explicar ao longo deste artigo. Acompanhe!
A detecção gerenciada e resposta (MDR) é um serviço que monitora 24x7 as redes, os dispositivos e os servidores de uma empresa. Combinando tecnologias de segurança, e equipes especialistas para identificar, investigar e responder a ameaças cibernéticas.
Diferentemente de uma solução que apenas gera alertas, o MDR acompanha os eventos de segurança e atua sobre os incidentes identificados.
Na prática, isso significa manter uma operação de segurança funcionando 24 horas por dia, 7 dias por semana, inclusive nos períodos em que a equipe interna de TI está fora do expediente.
Monitoramento de endpoints, identidades, redes, aplicações em nuvem e outros componentes do ambiente, são alguns dos exemplos de componentes que podem entrar em um escopo de MDR.
Essa combinação é importante porque ferramentas de segurança produzem grandes volumes de eventos.
Nem todo alerta representa uma ameaça real e, ao mesmo tempo, uma atividade maliciosa pode passar despercebida quando não existe alguém acompanhando os sinais, investigando o contexto e tomando as medidas necessárias.
Por isso, o principal diferencial do MDR está na resposta. Em vez de simplesmente informar que algo aconteceu, o serviço pode investigar o incidente, determinar sua gravidade, conter o dispositivo ou conta afetada e orientar ou executar ações de remediação, conforme o modelo contratado.
O funcionamento do MDR segue um ciclo contínuo de quatro etapas que operam simultaneamente.
Cada etapa é suportada por automação e validada por analistas humanos, eliminando tanto os falsos positivos que consomem o tempo da equipe interna quanto as ameaças reais que passariam despercebidas por ferramentas automatizadas sozinhas.
Veja:
O MDR ingere dados de telemetria de todas as fontes relevantes do ambiente: endpoints, servidores, rede, e-mail, ambientes de nuvem e aplicações SaaS como Microsoft 365 e Google Workspace.
Essa visibilidade ampla é o que permite identificar padrões de comportamento anômalo que uma ferramenta focada apenas em endpoint, como um EDR, não consegue detectar.
Os dados coletados são analisados por uma combinação de inteligência artificial, regras comportamentais e inteligência de ameaças atualizada continuamente.
Quando algo suspeito é identificado, analistas humanos entram em ação para classificar o evento: é um falso positivo gerado por uma rotina legítima ou uma ameaça real que exige resposta?
Essa triagem humana é o que diferencia MDR de soluções puramente automatizadas, que frequentemente geram volume excessivo de alertas sem priorização adequada.
Confirmada a ameaça, os analistas investigam o escopo do incidente: de onde veio, quais sistemas foram afetados, qual é a movimentação lateral detectada e qual o impacto potencial.
Essa etapa determina a resposta proporcional ao que foi encontrado, evitando tanto a subestimação de incidentes sérios quanto a reação excessiva a eventos de baixo risco.
Quando uma ameaça é confirmada, a equipe pode executar ou orientar ações de resposta, dependendo da tecnologia e das políticas definidas para o ambiente.
Entre as possibilidades estão:
· isolamento de dispositivos;
· bloqueio ou quarentena de arquivos;
· suspensão de usuários;
· outras medidas de contenção.
O objetivo é impedir que o incidente avance enquanto sua origem e extensão são investigadas.
Em serviços MDR, portanto, detectar é apenas uma parte do processo. O valor está em transformar a detecção em uma ação coordenada de resposta.
Embora MDR, EDR, XDR e SOC apareçam frequentemente juntos em projetos de cibersegurança, eles não representam a mesma coisa.
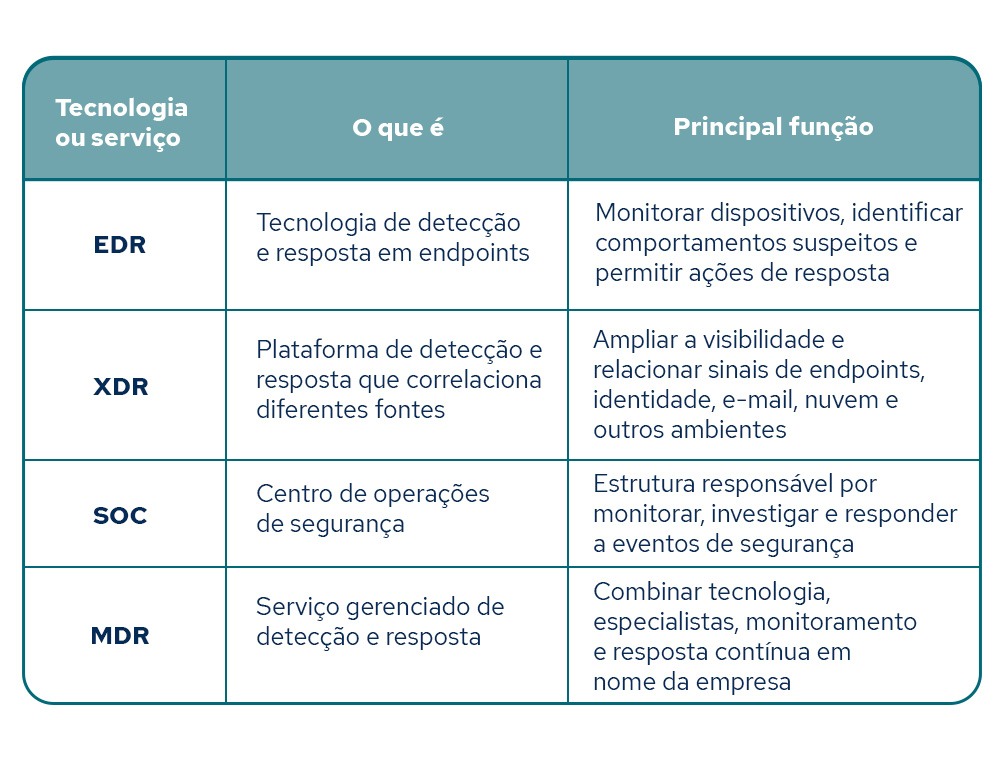
Um EDR é uma tecnologia. Ou seja, ele acompanha atividades nos endpoints e pode gerar alertas ou executar determinadas ações automatizadas.
Já o XDR amplia essa análise ao correlacionar sinais provenientes de diferentes camadas.
O SOC, por sua vez, é uma estrutura operacional que pode ser interna ou terceirizada. Uma empresa pode montar seu próprio SOC ou utilizar um serviço externo para obter essa capacidade.
O MDR é justamente um modelo de serviço que pode entregar essa operação especializada sem exigir que a empresa construa toda a estrutura internamente.
O MDR pode ser especialmente relevante para organizações que precisam ampliar sua capacidade de segurança sem necessariamente montar uma operação interna dedicada.
Entre os principais benefícios estão:
No caso da LGPD, por exemplo, a ANPD destaca a necessidade de adoção de medidas técnicas e administrativas capazes de proteger dados pessoais contra acessos não autorizados e situações como destruição, perda, alteração ou tratamento inadequado.
O MDR não significa, por si só, conformidade com uma legislação específica. Contudo, uma operação estruturada de detecção, resposta, registro e monitoramento pode fazer parte da estratégia de segurança e governança da organização.
Existe uma percepção de que monitoramento e resposta contínuos são recursos destinados principalmente a grandes empresas, que conseguem manter SOCs internos, equipes especializadas e profissionais trabalhando em diferentes turnos.
Entretanto, a necessidade de monitoramento não desaparece porque uma empresa possui uma equipe de TI menor.
Pelo contrário, quando apenas duas ou três pessoas são responsáveis por toda a infraestrutura, segurança, suporte e sistemas corporativos, torna-se mais arriscado.
Sobretudo ao considerar o acompanhamento de alertas de segurança durante na madrugada, finais de semana e feriados.
Além disso, segurança exige especialização. Investigar uma ameaça pode envolver análise de comportamento, correlação de eventos, identificação de indicadores de comprometimento e conhecimento sobre técnicas utilizadas por atacantes.
É nesse ponto que o MDR pode complementar a estrutura interna.
Uma empresa pode possuir antivírus, firewall, EDR e outras ferramentas e, ainda assim, ter dificuldades para acompanhar tudo o que acontece no ambiente.
Isso acontece porque ter uma ferramenta de segurança não significa necessariamente ter uma operação de segurança.
O alerta precisa ser recebido, analisado, contextualizado e, quando necessário, transformado em uma ação.
O MDR pode assumir o monitoramento e a investigação contínuos, enquanto a equipe interna permanece concentrada em infraestrutura, sistemas, usuários, projetos e outras prioridades estratégicas.
Dessa maneira, a empresa não precisa necessariamente escolher entre manter sua equipe de TI ou terceirizar sua segurança. As estruturas podem trabalhar em conjunto.
A Frayha atua na implementação e gestão de ambientes de TI e segurança, conectando tecnologias, processos e monitoramento às necessidades de cada empresa.
Por isso, a recomendação de MDR não deve começar pela ferramenta. O primeiro passo é entender:
· quais ativos precisam ser protegidos;
· quais riscos existem;
· quais recursos já estão disponíveis;
· qual nível de acompanhamento o ambiente exige.
MDR e MSSP (Managed Security Service Provider) são frequentemente confundidos porque ambos envolvem terceirização de segurança.
Contudo, atuam de formas fundamentalmente diferentes, e a distinção importa muito na hora de decidir o que contratar. Veja os principais pontos:
O MSSP tradicional opera com regras predefinidas para gerar alertas, funcionando de forma reativa dentro dos parâmetros configurados.
Ameaças sofisticadas que não se encaixam nessas regras passam despercebidas.
O MDR, por sua vez, combina regras com análise comportamental e threat hunting proativo, buscando ativamente padrões anômalos mesmo quando nenhuma regra conhecida foi violada.
Isso amplia significativamente a capacidade de detectar ataques avançados que exploram comportamentos legítimos.
Provedores de MDR entregam relatórios estruturados sobre eventos detectados, incidentes tratados e postura de segurança do ambiente, com o nível de detalhe necessário para auditorias internas, exigências de conformidade com a LGPD e comunicações para o C-level.
Isso vai além dos logs de eventos que um MSSP tradicional costuma fornecer, oferecendo contexto sobre o que aconteceu, qual foi a resposta e qual o impacto evitado.
O elemento humano é o diferencial que mais importa.
Analistas de MDR não apenas verificam alertas, como aplicam inteligência sobre ameaças, reconhecem padrões de ataque específicos do setor, entendem o contexto do ambiente da empresa e tomam decisões que automação pura não consegue tomar.
Um alerta de login fora do horário pode ser um colaborador em viagem ou uma credencial comprometida; apenas um analista com contexto consegue distinguir os dois rapidamente.
Aqui está a diferença mais concreta: um MSSP emite um alerta e aguarda que a equipe interna da empresa aja.
Já um provedor de MDR executa a resposta, bloqueando o acesso comprometido, isolando o dispositivo afetado ou contendo o movimento lateral do ataque enquanto notifica a equipe interna do que foi feito.
Em um ataque de ransomware em andamento, essa diferença pode ser o que separa uma contenção rápida de uma paralisação total da operação.
Microsoft Defender é uma das ferramentas de detecção e proteção de endpoint mais robustas disponíveis para ambientes corporativos, especialmente para empresas que operam no ecossistema Microsoft 365.
Ele coleta telemetria, identifica comportamentos suspeitos, bloqueia arquivos maliciosos conhecidos e gera alertas detalhados sobre o que está acontecendo nos dispositivos da empresa.
Porém, o Defender, assim como qualquer ferramenta de detecção, depende de alguém para operar os alertas que gera.
Em um ambiente sem MDR, esses alertas chegam para a equipe de TI interna, que frequentemente não tem tempo, expertise ou disponibilidade 24x7 para tratar cada um deles com a velocidade e a profundidade que um incidente real exige.
Aliás, ambientes com grande volume de alertas sem triagem adequada tendem a desenvolver fadiga de alertas, um fenômeno em que eventos críticos são ignorados por se perderem no volume.
Com MDR, o Defender se transforma de uma ferramenta passiva em uma camada ativa de defesa: os analistas do provedor monitoram os alertas em tempo real, investigam os eventos relevantes, descartam falsos positivos e executam a resposta quando necessário.
O Defender fornece o sinal; o MDR garante que alguém sempre esteja ouvindo e agindo.
Para empresas de médio porte, por exemplo, a Frayha integra ainda, uma plataforma de monitoramento proativo de cibersegurança desenvolvida para PMEs e MSPs, que complementa a visibilidade do Defender cobrindo camadas adicionais do ambiente como e-mail, identidade e configurações de nuvem.
Essa combinação, operada pela equipe de MDR 24x7 da Frayha, cobre os vetores de ataque mais comuns sem exigir que a empresa mantenha múltiplas ferramentas de segurança gerenciadas separadamente.
Na Frayha, o MDR é pensado como parte de uma estratégia mais ampla de proteção do ambiente de TI.
A estratégia pode integrar Microsoft Defender, equipe humana de especialistas, ferramentas Acronis e princípios de Zero Trust, considerando os dispositivos, identidades, aplicações e dados que fazem parte da operação.
Na prática, isso significa combinar tecnologia e acompanhamento especializado para:
· monitorar eventos de segurança continuamente;
· identificar e priorizar ameaças;
· investigar comportamentos suspeitos;
· reduzir falsos positivos;
· conter incidentes quando necessário;
· apoiar a remediação;
· gerar visibilidade sobre a postura de segurança;
· adaptar controles ao contexto da empresa.
O resultado esperado não é eliminar todo e qualquer risco, algo que nenhuma solução de segurança pode garantir. O objetivo é aumentar a capacidade de detectar, investigar e responder aos incidentes antes que eles provoquem impactos maiores.
Essa abordagem também permite que a equipe interna de TI deixe de carregar sozinha a responsabilidade pelo monitoramento contínuo, mantendo o foco em projetos, infraestrutura, usuários e objetivos do negócio.
Quer entender se o MDR faz sentido para a estrutura atual da sua empresa?
👉Fale com a Frayha e solicite um diagnóstico gratuito do ambiente de TI e segurança.
A partir dele, é possível identificar as principais lacunas de monitoramento e avaliar quais tecnologias e estratégias podem ser integradas à sua operação.
Não. O antivírus é uma tecnologia de proteção que busca identificar e bloquear softwares maliciosos e outras ameaças. O MDR é um serviço que combina tecnologias de segurança com monitoramento, investigação e resposta realizada por especialistas.
Por isso, antivírus e MDR podem atuar de maneira complementar dentro de uma estratégia de segurança.
Depende da estrutura e das necessidades do ambiente. O Microsoft Defender possui recursos avançados de proteção, detecção, investigação e resposta.
O MDR acrescenta uma camada operacional de monitoramento e resposta especializada, especialmente relevante para empresas que não possuem uma equipe de segurança dedicada para acompanhar os eventos continuamente.
Primeiro, o evento é analisado e classificado para determinar se representa uma ameaça real. Quando um incidente é confirmado, podem ser realizadas ações de contenção e remediação de acordo com a tecnologia utilizada, as políticas do ambiente e o escopo do serviço.
Dependendo da situação, a resposta pode incluir isolamento de um dispositivo, quarentena de um arquivo, suspensão de um usuário ou outras medidas destinadas a impedir a continuidade do ataque.
O MSSP tradicional está associado principalmente ao gerenciamento e monitoramento de serviços e ferramentas de segurança. O MDR, por sua vez, tem como característica central a detecção, investigação e resposta gerenciadas.
Entretanto, os escopos variam entre fornecedores. Por isso, a comparação deve considerar o que cada serviço efetivamente entrega, especialmente em relação a monitoramento 24x7, investigação, resposta e remediação.
Não necessariamente. O MDR pode complementar a equipe interna ao assumir parte do monitoramento, investigação e resposta de segurança, especialmente fora do horário comercial.
A equipe interna continua responsável por outras frentes de TI e pode participar das decisões e ações necessárias durante incidentes, conforme o modelo de operação definido com o fornecedor.
A própria Microsoft descreve serviços MDR como uma forma de ampliar a capacidade de segurança de uma organização, e não necessariamente substituir toda a sua estrutura interna.
Saiba a diferença entre backup e recuperação de dados, conheça RPO e RTO e prepare sua empresa para agir quando algo der errado.
Copilot, ChatGPT, Claude e Gemini já estão na sua empresa. Mas quem controla o que é compartilhado? Entenda tudo sobre governança de IA.
Você sabe de onde vem o perigo? Conheça os 8 riscos cibernéticos que ameaçam sua empresa e saiba como agir!

Agende uma conversa com nossos especialistas e descubra como podemos proteger e impulsionar seu negócio, sem compromisso.
