


Backup e recuperação de dados são conceitos frequentemente tratados como sinônimos, mas representam etapas diferentes da proteção das informações de uma empresa.
Isso porque ter cópias de arquivos e documentos armazenadas é importante, porém não significa, por si só, que a organização conseguirá restaurar sistemas e retomar a operação quando um incidente acontecer.
Esse detalhe costuma aparecer justamente no momento mais crítico. Se existe uma cópia, mas ninguém sabe quanto tempo levará para restaurá-la ou se o processo realmente funciona, a empresa ainda tem uma vulnerabilidade operacional.
Neste conteúdo, você vai entender a diferença entre backup e recuperação, conhecer os conceitos de RPO e RTO e descobrir por que testar o plano é tão importante quanto manter as cópias. Continue a leitura.
Backup é a cópia preventiva de dados criada antes de qualquer incidente, com o objetivo de garantir que as informações possam ser recuperadas caso o original seja perdido, corrompido ou comprometido.
Pode ser armazenado localmente, em nuvem ou em modelo híbrido, e sua eficácia depende diretamente da frequência com que é realizado, da integridade das cópias geradas e da capacidade real de restauração quando necessário.
Recuperação de dados é o processo reativo que acontece depois que o incidente já ocorreu.
Envolve identificar o que foi perdido ou comprometido, selecionar o ponto de restauração adequado, garantir a integridade dos dados recuperados e recolocar os sistemas em operação dentro de um tempo aceitável para o negócio.
Quando o backup existe e está íntegro, a recuperação tende a ser mais direta. Porém, em cenários onde o backup foi comprometido junto com o ambiente de produção, como ocorre frequentemente em ataques de ransomware que alcançam repositórios de cópia, a recuperação técnica avançada exige ferramentas e expertise específicos para tentar recompor dados a partir de fragmentos, logs ou versões anteriores não afetadas.
Essa distinção é relevante: recuperação não é sinônimo de restauração simples.
Os dois processos atuam em momentos e com objetivos distintos. Veja os principais pontos de diferença:
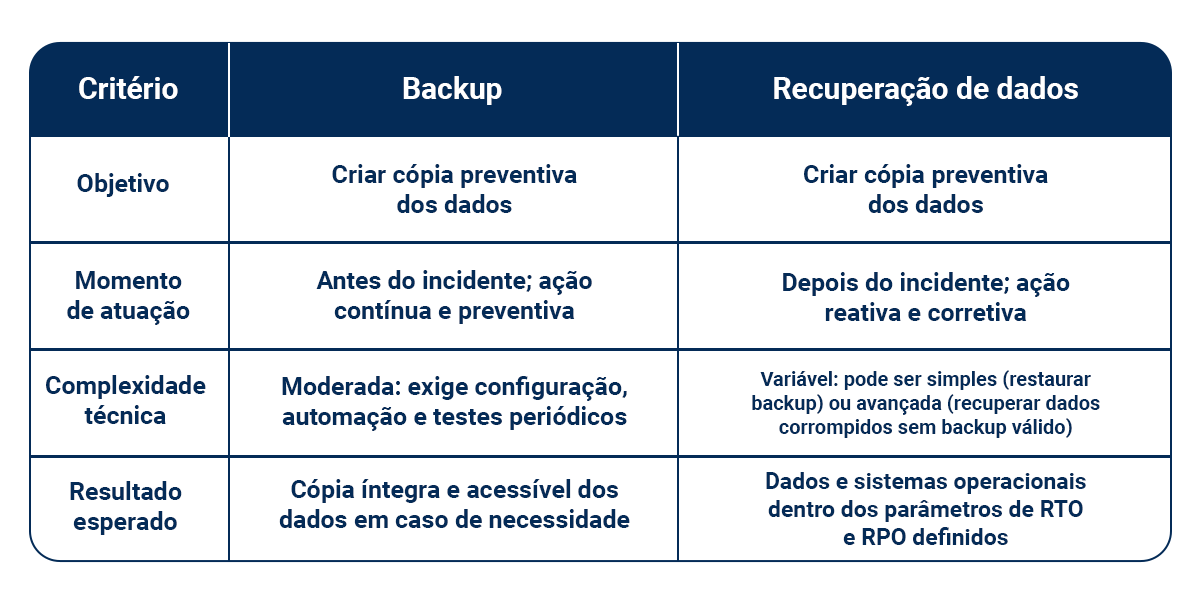
Ou seja, enquanto o backup prepara uma fonte para restauração, a recuperação define e executa o caminho para retornar ao funcionamento esperado.
Essa diferença parece simples, mas muda completamente a forma como uma empresa deve avaliar sua proteção.
Afinal, uma organização pode ter backups realizados diariamente e ainda assim não saber se conseguirá recuperar um sistema crítico dentro do tempo necessário.
Backup sem plano de recuperação testado é uma das armadilhas mais comuns em ambientes corporativos.
Isso porque a cópia pode existir, o processo estar configurado e os relatórios mostrarem sucesso diário.
Porém, quando o incidente acontece e a equipe tenta restaurar os dados, descobre que o backup estava corrompido, que o processo de restauração leva muito mais tempo do que a operação pode tolerar ou que os dados recuperados são de três dias atrás, não de ontem.
Desse modo, a única forma de saber se o backup funciona é testá-lo em condições reais, com frequência e com os parâmetros de tempo e volume que a operação exige.
Sem esse teste, a empresa tem uma cópia de dados, mas não necessariamente uma estratégia de proteção eficaz.
O caminho inverso também é problemático. A recuperação sem backup consistente é, na prática, como um gerenciamento de crise sem ferramentas.
Quando não há cópia íntegra e acessível, as opções são poucas e caras. Por isso, os dois processos precisam ser planejados, configurados e testados juntos, como partes de uma mesma estratégia, não como iniciativas separadas.
Compreender de onde vêm as perdas é o primeiro passo para dimensionar a estratégia de proteção adequada.
Os vetores mais frequentes em ambientes corporativos brasileiros combinam ameaças externas, comportamentos internos e falhas de infraestrutura, muitas vezes coexistindo no mesmo ambiente sem que a empresa tenha visibilidade sobre todos eles.
Veja:
Ransomware criptografa dados e sistemas, tornando-os inacessíveis até o pagamento de resgate, sem garantia real de devolução.
Grupos criminosos modernos operam com o modelo de extorsão dupla: além de criptografar, exfiltram os dados e ameaçam publicá-los caso o resgate não seja pago.
O agravante para estratégias de backup mal configuradas é que ataques direcionados frequentemente alcançam os repositórios de cópia antes de acionar a criptografia, eliminando a principal rota de recuperação.
A conexão entre backup seguro e estratégia de cibersegurança não é opcional: é estrutural.
Exclusões acidentais, sobrescritas de arquivos, formatações incorretas e configurações equivocadas respondem por uma parcela significativa das perdas de dados corporativos.
Em ambientes com sincronização automática, como OneDrive e Google Drive, a exclusão de um arquivo por um colaborador se propaga imediatamente para todos os dispositivos conectados, eliminando a cópia local antes que alguém perceba o erro.
A janela de recuperação nativa dessas plataformas tem limite de tempo, e qualquer incidente descoberto após esse prazo resulta em perda permanente sem backup independente.
Discos rígidos falham, servidores superaquecem, atualizações de software corrompem bancos de dados e partições.
Equipamentos com vida útil ultrapassada ou sem manutenção preventiva concentram risco de falha física que nenhum software de segurança consegue mitigar.
Ambientes sem redundância de hardware e sem backup atualizado ficam completamente expostos a esse tipo de perda, que raramente dá aviso prévio.
Incêndios, enchentes, quedas de energia prolongadas e falhas de refrigeração em ambientes de servidor local representam riscos físicos que eliminam dados e equipamentos simultaneamente.
Empresas que mantêm todas as cópias de backup no mesmo ambiente físico da produção não têm proteção real contra esse tipo de evento, independentemente de quantas cópias existam no local.
A escolha do tipo de backup impacta diretamente o tempo de execução, o espaço de armazenamento consumido e a velocidade de recuperação.
Dessa forma, conhecer as principais tipologias e opções torna-se fundamental para configurar uma estratégia adequada ao volume de dados e à tolerância de cada ambiente.
Assim temos:
Copia todos os dados selecionados a cada execução, independentemente de alterações desde o último backup.
Oferece a restauração mais simples e rápida, pois tudo está em um único conjunto de dados.
Contudo, consome mais espaço de armazenamento e tempo de execução, tornando-se menos viável em ambientes com grande volume de dados quando realizado com alta frequência.
Realiza a cópia apenas dos dados alterados ou criados desde o último backup, seja ele completo ou incremental.
Consome menos espaço e tempo de execução por ciclo, sendo ideal para ambientes com grande volume de dados e janelas de backup reduzidas.
A recuperação, porém, exige o backup completo mais todos os incrementais subsequentes, aumentando a complexidade do processo de restauração.
Copia os dados alterados desde o último backup completo, ignorando backups diferenciais anteriores.
Ocupa mais espaço que o incremental ao longo do tempo, porém simplifica a recuperação: basta o backup completo e o diferencial mais recente.
É um meio-termo entre o completo e o incremental, equilibrando velocidade de execução e facilidade de restauração.
Duas métricas definem a régua real de uma estratégia de backup e recuperação: RTO e RPO. Saiba o que elas significam e medem:
· RTO (Recovery Time Objective): o tempo máximo que a empresa aceita ficar sem determinado sistema ou dado antes que o impacto se torne inaceitável. Um RTO de quatro horas significa que a operação precisa estar restaurada em até quatro horas após o incidente. Ambientes críticos, como sistemas de vendas ou produção, geralmente exigem RTOs muito curtos.
· RPO (Recovery Point Objective): a quantidade máxima de dados que a empresa aceita perder, medida em tempo. Um RPO de 24 horas significa que o backup mais antigo que pode ser usado é de ontem, e qualquer dado criado depois disso pode ser perdido permanentemente. Quanto mais crítico o dado, menor deve ser o RPO.
Definir RTO e RPO antes de escolher ferramentas é o que determina a frequência do backup, o modelo de armazenamento, os testes necessários e o nível de redundância que o ambiente precisa ter. Sem esses parâmetros, qualquer solução de backup é genérica e pode não atender a operação no momento em que mais importa.
A Frayha conduz esse processo de definição como parte do diagnóstico de ambiente, garantindo que a estratégia de proteção seja proporcional ao risco real de cada empresa.
Configurar o backup é apenas o começo. Manter uma estratégia eficaz ao longo do tempo exige práticas que vão além da execução automática das cópias.
Aqui na Frayha, aplicamos estas práticas nos ambientes que gerenciamos, protegendo atualmente mais de 180 TB de dados em nuvem para os seus clientes.
· Regra 3-2-1: manter três cópias dos dados, em dois tipos de mídia diferentes, sendo uma delas fora do ambiente local. Para ambientes modernos, isso evoluiu para 3-2-1-1-0: a cópia adicional deve ser imutável e os testes devem confirmar zero erros de recuperação
· Testes periódicos de restauração: o backup que nunca foi testado não oferece garantia real. Simular restaurações em condições próximas ao real, com frequência e documentação dos resultados, é a única forma de confirmar que o processo funciona quando necessário
· Automação e monitoramento: backups manuais dependem de execução humana consistente. Automatizar o processo e configurar alertas para falhas garante cobertura contínua sem depender da disponibilidade da equipe
· Criptografia dos dados de backup: cópias armazenadas sem criptografia são vulneráveis a acesso não autorizado, especialmente em ambientes de nuvem. Criptografar os dados protege a cópia mesmo que o repositório seja comprometido
· Imutabilidade: configurar os repositórios de backup para não permitir alteração ou exclusão durante o período de retenção impede que ransomware ou usuários com acesso privilegiado comprometam as cópias
Um dos equívocos mais frequentes em empresas que migraram para nuvem é acreditar que Microsoft e Google fazem backup dos dados dos seus clientes.
Não fazem.
Os provedores garantem a disponibilidade da plataforma e a replicação geográfica dos serviços, o que significa que o ambiente fica no ar mesmo se um data center falhar.
Porém, a responsabilidade pela proteção e recuperação dos dados armazenados nesse ambiente é da empresa, não do provedor.
Na prática, isso significa que uma exclusão acidental de e-mails no Exchange Online, a remoção de uma biblioteca de documentos no SharePoint ou a corrupção de arquivos no Google Drive por erro humano ou ataque podem resultar em perda permanente se não houver backup independente configurado.
As janelas de recuperação nativa dessas plataformas têm limite de tempo e não cobrem todos os cenários de perda, especialmente os relacionados a ataques que operam dentro do ambiente com credenciais legítimas.
A Frayha atua com Acronis Cyber Protect Cloud e Keepit para cobrir exatamente essa lacuna.
Assim, oferecemos backup cloud-to-cloud de Microsoft 365, Google Workspace e outras aplicações SaaS críticas, com armazenamento independente dos provedores originais, retenção configurável e restauração granular de itens individuais como e-mails, arquivos e registros de Teams.
A contratação de uma solução de backup resolve apenas uma parte do problema. Para transformar proteção de dados em capacidade de recuperação, é necessário entender o ambiente, mapear sistemas críticos, definir prioridades, estabelecer RPO e RTO e validar se o plano funciona.
É justamente nessa etapa que entra a abordagem consultiva da Frayha.
Com o Acronis Cyber Protect Cloud, a Frayha cobre ambientes híbridos completos:
· backup de Microsoft 365 e Google Workspace;
· servidores físicos;
· máquinas virtuais;
· dispositivos de usuário final, com disaster recovery integrado e proteção ativa contra ransomware.
Já com o Keepit, oferecemos backup cloud-to-cloud especializado para dados SaaS, armazenado em infraestrutura completamente independente dos provedores originais, com imutabilidade por arquitetura e restauração granular.
Essa cobertura técnica se integra com Microsoft Defender, Microsoft Purview e MDR 24x7, garantindo que a proteção dos dados esteja conectada à postura de segurança do ambiente, não operando em paralelo a ela.
O resultado é uma estratégia em que backup e recuperação têm RTOs e RPOs definidos, testados e monitorados continuamente, não apenas configurados e esquecidos.
Para empresas que querem entender como sua estratégia atual de backup e recuperação se compara a esse padrão, o diagnóstico gratuito da Frayha é o ponto de partida.
👉Solicite o diagnóstico gratuito para sua empresa e descubra se a estratégia de backup e recuperação da sua empresa protege o que não pode ser perdido.
Não. Backup é o processo preventivo de criar cópias dos dados antes de qualquer incidente. Recuperação de dados é o processo reativo de restaurar os dados e sistemas após uma perda ou comprometimento. Os dois são complementares: backup sem plano de recuperação testado é uma cópia sem garantia de uso; recuperação sem backup consistente é gestão de crise sem ferramentas.
Depende do RPO definido para cada tipo de dado ou sistema. Ambientes críticos, como bancos de dados de vendas ou sistemas financeiros, podem exigir backups a cada hora ou várias vezes ao dia. Ambientes menos sensíveis podem operar com backups diários. O importante é que a frequência seja definida com base no impacto real de perder determinado volume de dados, não em padrões genéricos.
Disaster recovery é o plano estruturado que define como a operação será restaurada após um evento crítico, abrangendo sistemas, dados, processos e equipes. O backup é um componente do disaster recovery, mas não o único. Um plano de DR completo define RTO e RPO, estabelece responsabilidades, documenta os procedimentos de restauração e é testado periodicamente. Ter backup sem DR é ter a matéria-prima sem o processo de uso.
Depende de como está configurado. Backups armazenados no mesmo ambiente da produção, acessíveis pelas mesmas credenciais, podem ser comprometidos junto com os dados originais em um ataque de ransomware. Backups imutáveis, armazenados em repositório isolado e com acesso independente, resistem a esse tipo de ataque porque não podem ser alterados ou excluídos mesmo com credenciais comprometidas.
Continuidade de negócios é uma estratégia mais ampla que garante que as operações críticas da empresa possam seguir funcionando durante e após um incidente, mesmo que de forma reduzida. O backup e a recuperação de dados são componentes essenciais dessa estratégia, mas a continuidade de negócios também envolve redundância de sistemas, planos de comunicação, processos alternativos e equipes treinadas para responder a crises de formas que vão além da restauração técnica de dados.
Entenda o que é MDR, como funciona a detecção e resposta 24x7 e por que empresas podem proteger melhor seus ambientes com monitoramento especializado.
Copilot, ChatGPT, Claude e Gemini já estão na sua empresa. Mas quem controla o que é compartilhado? Entenda tudo sobre governança de IA.
Você sabe de onde vem o perigo? Conheça os 8 riscos cibernéticos que ameaçam sua empresa e saiba como agir!

Agende uma conversa com nossos especialistas e descubra como podemos proteger e impulsionar seu negócio, sem compromisso.
