Microsoft Solutions Partner · Modern Work · Security
Entenda o que é endpoint e por que ele é o alvo principal de ataques. Proteja sua empresa com a Frayha. Leia agora!
Com a descentralização das operações e a consolidação do trabalho híbrido, compreender o que é endpoint tornou-se o primeiro passo para qualquer gestor que busca resiliência digital.
Antigamente, a segurança se limitava às paredes do escritório, contudo, hoje o perímetro da empresa está onde o colaborador estiver, seja em um café, no aeroporto ou em sua residência. Nesse sentido, os pontos de extremidade da rede são as novas portas de entrada para ameaças cibernéticas sofisticadas.
Se você deseja entender como blindar sua infraestrutura e garantir a continuidade do negócio, continue a leitura deste artigo e descubra como transformar sua defesa digital.
Em termos técnicos, um endpoint é qualquer dispositivo que se conecta a uma rede empresarial, servindo como um ponto de saída ou entrada dedados.
Dessa forma, estamos falando de notebooks, smartphones, tablets, servidores, impressoras e até mesmo dispositivos inteligentes de internet das coisas (IoT). Ou seja, se o equipamento troca informações com o seu servidor ou com a sua nuvem, ele é um endpoint.
Em tempos atrás, a segurança focava no firewall do escritório, tentando criar uma espécie de "fortaleza" onde todos os dados estavam protegidos internamente.
Porém, a transformação digital e a mobilidade forçaram uma mudança drástica. Isso porque, no cenário atual, o funcionário utiliza o notebook da empresa no Wi-Fi doméstico para acessar o Google Workspace ou o Microsoft 365.
Imagine, por exemplo, um coordenador de TI que acessa dados sensíveis via celular enquanto viaja; esse smartphone é um endpoint crítico que, se comprometido, pode servir de ponte para um invasor alcançar toda a estrutura da organização.
Além disso, a importância da segurança de endpoint é primordial visto que esses dispositivos são os alvos preferenciais de hackers.
Ao invés de tentarem derrubar um firewall robusto, criminosos preferem enviar um e-mail de phishing para um colaborador distraído.
Segundo a IBM, estudos citados pela empresa estimam que até 70% das violações de dados bem-sucedidas têm origem em dispositivos de endpoint. A IBM também aponta os endpoints como um dos principais pontos de entrada para ataques às redes corporativas.
Se o endpoint não estiver devidamente protegido, um simples clique pode iniciar uma infecção por ransomware que se espalha silenciosamente por toda a rede, paralisando a operação e gerando prejuízos financeiros incalculáveis.
Embora os termos sejam frequentemente utilizados como sinônimos, existe uma diferença de contexto entre eles.
Dispositivo é um termo amplo para qualquer equipamento tecnológico, enquanto endpoint é o dispositivo que funciona como um ponto final de comunicação dentro de uma rede ou ambiente corporativo.
Um notebook utilizado por um funcionário, por exemplo, é um dispositivo. Quando esse notebook acessa recursos da rede, aplicações corporativas, sistemas em nuvem ou serviços do Microsoft 365, ele passa a ser tratado como um endpoint no contexto de segurança e gestão de TI.
O mesmo pode acontecer com smartphones corporativos, servidores, estações de trabalho e outros equipamentos conectados ao ambiente da empresa.
Por isso, gerenciar endpoints significa acompanhar não apenas quais dispositivos existem, mas também quem os utiliza, quais recursos acessam, como estão configurados e quais riscos representam para a organização.
Investir em uma estratégia sólida de proteção para esses dispositivos traz vantagens que vão muito além da simples prevenção contra vírus.
Em outras palavras, trata-se de garantir que a empresa possa crescer de forma sustentável, sem o medo constante de uma interrupção catastrófica. Ao adotar soluções avançadas, os gestores experimentam benefícios diretos como:
· Visibilidade total da rede: saber exatamente quais dispositivos estão conectados e qual o nível de atualização de cada um deles, eliminando pontos cegos na infraestrutura.
· Proteção de dados sensíveis: garantir que informações confidenciais de clientes e da própria empresa não vazem por meio de dispositivos perdidos, roubados ou invadidos.
· Continuidade de negócios: reduzir drasticamente o tempo de inatividade (downtime) ao detectar e isolar ameaças antes que elas acessem os servidores centrais.
· Conformidade com a LGPD: atender aos requisitos legais de proteção de dados, evitando multas pesadas e danos à reputação da marca perante o mercado.
· Otimização de recursos de TI: permitir que a equipe técnica foque em inovação ao invés de passar o dia todo resolvendo infecções pontuais em máquinas de usuários.
A segurança de endpoint moderna funciona como um ecossistema inteligente e proativo.
Ao invés de apenas reagir a uma assinatura de vírus conhecida, os sistemas atuais utilizam inteligência artificial e análise comportamental para identificar atividades suspeitas.
Nesse sentido, quando um notebook começa a criptografar arquivos em massa de forma atípica, o software de proteção identifica esse comportamento como uma possível tentativa de ransomware e bloqueia o processo instantaneamente.
Todavia, o funcionamento eficaz depende de uma arquitetura baseada na nuvem. Os agentes instalados nos dispositivos enviam dados em tempo real para um console centralizado.
Isso permite que, mesmo que o colaborador esteja fora da empresa, as políticas de segurança continuem sendo aplicadas.
Dessa forma, se uma vulnerabilidade crítica é descoberta em um sistema operacional, o gestor de TI consegue disparar a atualização para todos os endpoints simultaneamente, independentemente da localização geográfica de cada um, garantindo que a janela de oportunidade para o invasor seja fechada rapidamente.
Imagine uma empresa com 80 colaboradores utilizando notebooks para acessar Microsoft 365, sistemas internos e aplicações em nuvem.
Um funcionário recebe um e-mail de phishing e fornece suas credenciais em uma página falsa. Em seguida, o atacante consegue utilizar essas informações para tentar acessar recursos corporativos.
Se o ambiente não possui controles adequados de identidade, monitoramento dos dispositivos e mecanismos de detecção e resposta, um incidente inicialmente restrito a um usuário pode ganhar proporções maiores.
Agora, considere o mesmo cenário com autenticação multifator, dispositivos monitorados, políticas de acesso, proteção de endpoint e mecanismos capazes de detectar atividades anômalas.
A organização passa a ter mais condições de identificar o comportamento suspeito, interromper a atividade e reduzir seu impacto.
Existem 5 elementos principais que constituem um sistema maior de segurança focado em endpoint. A associação entre eles torna o sistema mais completo e eficiência na segurança.
São eles:
· Controle de acesso;
· Gerenciamento de patches;
· Soluções EDR;
· Antivírus e antimalware;
· Firewalls.
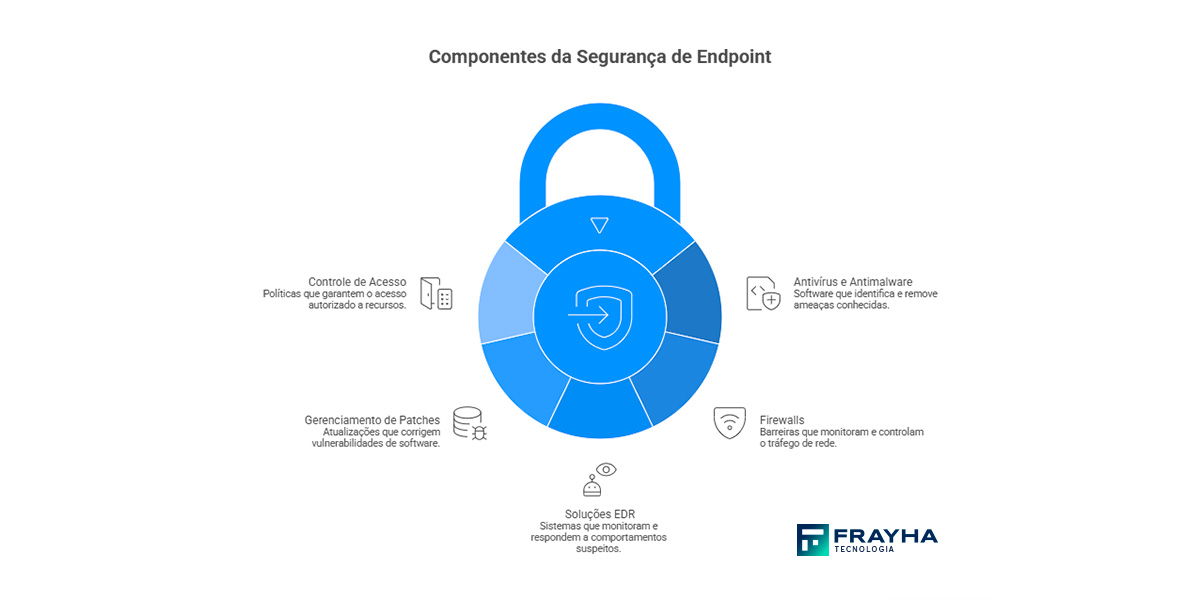
Para que uma solução seja considerada completa, ela precisa integrar diferentes camadas de defesa que trabalhem em harmonia. Não se limitando somente a um antivírus instalado, pois é preciso ter ferramentas que permitam a investigação e o gerenciamento remoto.
Assim, os elementos essenciais são:
O EDR (endpoint detection and response) é a evolução do antivírus tradicional. Ele além de bloqueiar ameaças, também registra cada evento ocorrido no dispositivo para que a equipe de segurança possa entender como a ameaça tentou entrar.
Já o XDR (extended detection and response), como o oferecido pela Acronis, vai além, integrando dados de endpoints, redes e nuvens para uma proteção holística. Isso porque a segurança moderna exige uma visão correlacionada de todos os vetores de ataque.
A última linha de defesa de qualquer endpoint é o backup. Contudo, não falamos apenas de copiar arquivos.
Soluções avançadas como as da Acronis integram proteção cibernética com backup site to cloud. Se um dispositivo for comprometido ou sofrer uma falha de hardware, a recuperação precisa ser rápida e íntegra.
Dessa forma, o disaster recovery garante que o colaborador volte a produzir em minutos, minimizando o impacto na produtividade.
A gestão centralizada é o que permite a escala. Assim, utilizar uma plataforma como a Kaseya permite que a Frayha monitore a saúde de todos os endpoints dos clientes de forma proativa.
O RMM possibilita a automação de tarefas repetitivas, o inventário de hardware e o suporte remoto imediato. Em outras palavras, é a ferramenta que transforma a TI reativa em uma gestão estratégica e preventiva.
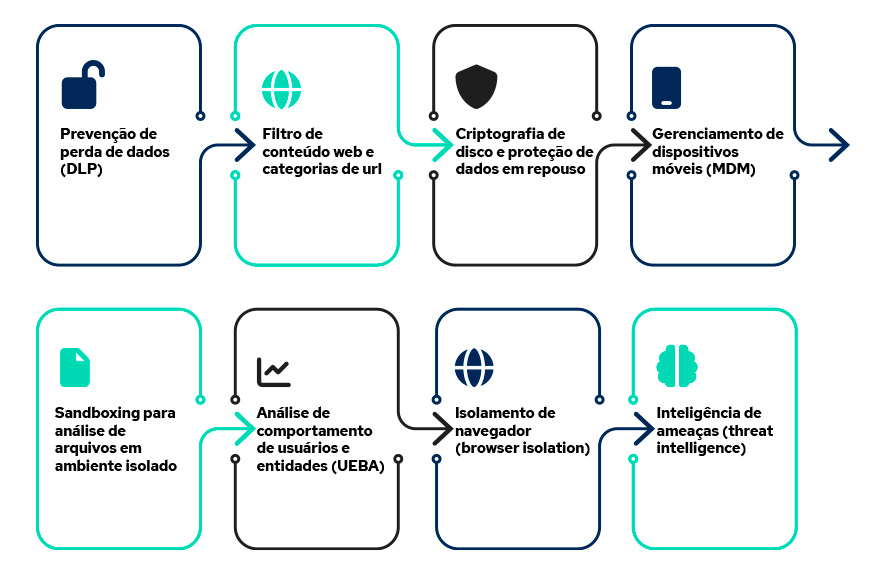
Além dos componentes acima citados, outros pontos que merecem atenção quando falamos de sistema amplo de segurança de endpoint são:
· prevenção de perda de dados (DLP);
· filtro de conteúdo web e categorias de url;
· criptografia de disco e proteção de dados em repouso;
· gerenciamento de dispositivos móveis (MDM);
· sandboxing para análise de arquivos em ambiente isolado;
· análise de comportamento de usuários e entidades(UEBA);
· isolamento de navegador (browser isolation);
· inteligência de ameaças (threat intelligence).
Muitos donos de empresas ainda confundem esses conceitos, o que pode gerar uma falsa sensação de segurança. Você sabia que ter um firewall de últimageração não protege seu notebook se ele for infectado via pendrive ou em uma rede externa?
Pois é, cada ferramenta cumpre um papel distinto na defesa.
O firewall atua como o porteiro da rede, controlando o tráfego que entra e sai do escritório. Porém, ele é ineficaz quando o endpoint está fora desse perímetro.
O antivírus tradicional, por sua vez, foca em identificar arquivos maliciosos baseando-se em listas pré-definidas, o que o torna obsoleto contra ataques de "dia zero"(ameaças novas que ainda não foram catalogadas).
Já um sistema completo de segurança de endpoint engloba tudo isso e adiciona inteligência.
Ele protege o dispositivo independentemente da rede em que ele esteja, monitora comportamentos, gerencia patches de atualização e ainda oferece ferramentas de resposta a incidentes.
Dessa forma, o foco sai da "rede" e passa a ser o "usuário e seu dispositivo", que é onde a maior parte dos ataques realmente acontece hoje em dia.
Com equipes trabalhando fora do escritório, o endpoint deixa de estar protegido exclusivamente pela infraestrutura física da empresa.
Notebooks e smartphones podem acessar sistemas corporativos a partir de redes domésticas, espaços de coworking, hotéis e outros locais, ampliando a superfície de ataque.
Por isso, a proteção de endpoints remotos deve considerar alguns pontos fundamentais:
Além disso, a empresa precisa saber quais dispositivos estão efetivamente conectados ao seu ambiente. O Microsoft Defender for Endpoint, por exemplo, possui recursos de descoberta de dispositivos não gerenciados e de identificação de equipamentos expostos à internet.
Em empresas que utilizam Microsoft 365, o gerenciamento dos endpoints precisa ser pensado em conjunto com identidade, permissões, aplicações e dados corporativos.
Isso porque o notebook ou smartphone utilizado pelo colaborador pode ser justamente o ponto de acesso a e-mails, arquivos, aplicações e outros recursos hospedados na nuvem.
Nesse cenário, proteger o endpoint envolve mais do que instalar um antivírus. Pois énecessário identificar os dispositivos que acessam o ambiente, acompanhar sua postura de segurança, controlar permissões e aplicar políticas compatíveis com o nível de risco da organização.
O próprio Microsoft Defender for Endpoint oferece recursos para identificar dispositivos expostos à internet, investigar atividades suspeitas e avaliar a postura de segurança dos equipamentos.
Para empresas que utilizam Microsoft 365, portanto, a gestão de endpoints deve fazer parte de uma estratégia mais ampla de segurança, identidade e governança do ambiente corporativo.
A proteção dos endpoints precisa acompanhar a realidade do ambiente de TI. Antes de escolher uma ferramenta, é importante avaliar quantos dispositivos existem, quais sistemas são utilizados, como os colaboradores acessam os recursos corporativos e quais dados precisam ser protegidos.
A partir dessa análise, podem ser definidos controles para gestão dos dispositivos, proteção contra ameaças, monitoramento, resposta a incidentes e integração com o ambiente de nuvem.
Nesse processo, uma empresa especializada pode ajudar a avaliar o cenário atual, identificar lacunas e definir uma arquitetura adequada às necessidades do negócio.
É justamente nesse ponto que a Frayha pode atuar, combinando serviços de TI, segurança, Microsoft 365 e soluções de proteção de endpoints para estruturar ambientes mais seguros e administráveis.
Utilizamos as melhores tecnologias do mercado, como Acronis para defesa e backup e Kaseya para gestão unificada, garantindo que cada notebook, servidor ou smartphone esteja sob vigilância constante.
Além disso, nossa expertise em licenciamento Microsoft e Google permite que integremos as camadas de segurança nativas dessas plataformas com soluções de terceiros, criando uma defesa em profundidade.
Ao escolher a Frayha, você não está apenas contratando um software, mas sim uma equipe de especialistas dedicada a manter sua operação segura e eficiente.
Dessa forma, transformamos a complexidade da cibersegurança em um processo transparente e previsível, garantindo que sua transformação digital ocorra sobre uma base sólida e resiliente.
Em resumo, compreender o que é endpoint e investir em sua proteção é uma necessidade básica para qualquerempresa que deseja sobreviver no cenário de ameaças atual.
O endpoint é a nova fronteira da cibersegurança e o elo mais vulnerável da sua corrente digital.
Contudo, com o apoio da Frayha, essa vulnerabilidade pode ser transformada em força operacional através de monitoramento proativo e tecnologias de ponta.
Você está pronto para elevar o nível de proteção do seu negócio? Nesse sentido, o próximo passo é realizar uma auditoria completa na sua infraestrutura.
👉Solicite uma conversa com nossos especialistas de forma gratuita para blindar seus endpoints hoje mesmo.
Endpoint é um dispositivo que funciona como ponto final de comunicação em uma rede ou ambiente corporativo, como notebooks, desktops, smartphones e servidores. Esses dispositivos precisam ser gerenciados e protegidos porque podem ser utilizados como ponto de entrada para ameaças.
Dispositivo é um termo mais amplo para equipamentos tecnológicos. Endpoint é o dispositivo considerado dentro do contexto de comunicação, acesso e segurança de uma rede ou ambiente corporativo.
EDR, ou Endpoint Detection and Response, é uma tecnologia que monitora continuamente os endpoints para identificar comportamentos suspeitos, investigar ameaças e responder a incidentes de segurança.
A proteção de endpoints remotos deve combinar autenticação multifator, atualizações, controle de privilégios, criptografia, proteção contra malware, monitoramento e mecanismos de detecção e resposta.
O gerenciamento de endpoints em ambientes Microsoft 365 envolve controlar e monitorar os dispositivos que acessam recursos corporativos, aplicando políticas de segurança, avaliando riscos e integrando proteção de dispositivos, identidade e acesso.
Entenda como funciona e quando terceirizar o suporte de TI, compare custos, SLAs e cobertura e descubra qual modelo faz sentido para sua empresa.

Entenda o que é segurança na nuvem, seus principais riscos e como proteger dados, identidades e ambientes cloud.
Entenda o que é MDR, como funciona a detecção e resposta 24x7 e por que empresas podem proteger melhor seus ambientes com monitoramento especializado.
Agende uma conversa com nossos especialistas e descubra como podemos proteger e impulsionar seu negócio, sem compromisso.