Microsoft Solutions Partner · Modern Work · Security
Saiba o que são antivírus e firewall, quais funcionalidades e o que protegem. Entenda diferenças, tipos e ferramentas aqui.
Antivírus e firewall continuam sendo os pilares mais conhecidos da segurança corporativa, porém raramente são suficientes quando usados isoladamente ou em suas versões básicas.
Isso porque as ameaças cibernéticas evoluíram para explorar exatamente o que um antivírus tradicional não vê: comportamentos suspeitos, credenciais comprometidas e aplicações que os colaboradores instalam por conta própria sem o conhecimento da equipe de TI.
Proteger uma empresa hoje exige unir antivírus de próxima geração, firewall corporativo, gestão de identidade e visibilidade sobre tudo o que roda no ambiente, formando uma camada de defesa integrada.
Neste artigo, você vai entender como o ecossistema de soluções da Frayha, unindo Microsoft Defender e Keeper, constrói essa proteção completa, e por que ignorar essa integração deixa portas abertas que custam caro. Acompanhe.
Antivírus e firewall são tecnologias complementares utilizadas para proteger diferentes pontos do ambiente de TI.
Embora ambos contribuam para reduzir a exposição da empresa a ameaças, cada um atua sobre uma camada específica da infraestrutura e responde a tipos diferentes de risco.
O antivírus é uma solução de segurança voltada à identificação, bloqueio e remoção de softwares maliciosos em dispositivos como computadores, notebooks e servidores.
Para isso, pode utilizar diferentes mecanismos de detecção, analisando arquivos, códigos, comportamentos e outros sinais que indiquem uma possível ameaça.
Nas empresas, essa proteção evoluiu além da identificação de vírus tradicionais.
Soluções modernas conseguem detectar trojans, spyware, ransomware e outras formas de malware, além de incorporar recursos de proteção comportamental e resposta a incidentes.
Por isso, ao avaliar um antivírus corporativo, é importante considerar não apenas sua capacidade de bloquear arquivos maliciosos, mas também o nível de visibilidade que oferece sobre os endpoints e sua integração com as demais ferramentas de segurança.
O firewall é uma tecnologia responsável por controlar o tráfego de dados entre redes, dispositivos e serviços, aplicando regras que determinam quais conexões podem ser permitidas ou bloqueadas.
Em uma empresa, ele pode ser utilizado para controlar o acesso entre a rede interna e a internet, segmentar ambientes, restringir determinados tipos de tráfego e impedir conexões que não estejam de acordo com as políticas estabelecidas.
Dependendo da tecnologia empregada, o firewall também pode oferecer recursos mais avançados de inspeção, controle de aplicações, prevenção de intrusões e identificação de ameaças.
É o caso dos firewalls de próxima geração, conhecidos como NGFW.
Embora sejam frequentemente mencionados juntos, antivírus e firewall protegem pontos diferentes da infraestrutura.
O antivírus concentra sua atuação nos dispositivos, enquanto o firewall trabalha principalmente sobre as conexões e o tráfego que circulam entre redes e serviços.
Essa diferença fica mais evidente quando analisamos o que cada tecnologia procura identificar e controlar.
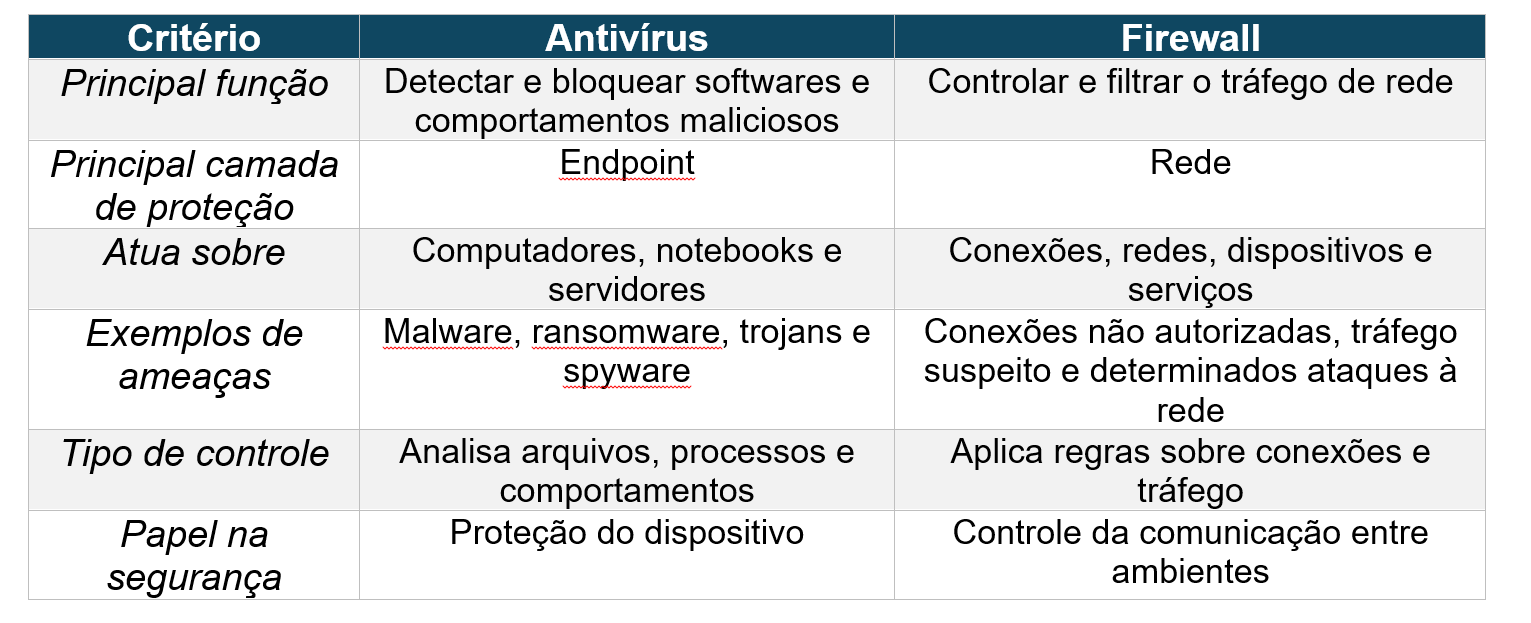
Na prática, uma empresa não precisa escolher entre uma tecnologia e outra. O firewall não substitui o antivírus, assim como o antivírus não exerce a função de um firewall. As duas soluções podem atuar de maneira complementar, criando diferentes pontos de controle dentro da infraestrutura.
Além disso, ambientes corporativos mais complexos podem exigir camadas adicionais.
Um endpoint pode estar protegido contra malware e, ainda assim, ter uma conta comprometida acessando recursos indevidos.
Da mesma forma, uma conexão pode ser permitida pelo firewall sem que isso signifique que a atividade realizada pelo usuário seja legítima.
Por isso, a estratégia de segurança precisa considerar também identidade, credenciais, e-mail, aplicações em nuvem, dispositivos e monitoramento contínuo.
Quanto mais distribuído estiver o ambiente de TI, maior tende a ser a necessidade de integrar essas diferentes camadas.
Os firewalls podem ser classificados de acordo com a forma como são implementados e com o mecanismo utilizado para analisar e controlar o tráfego.
Essa diferenciação ajuda a entender por que uma empresa pode precisar de uma solução diferente de outra, especialmente quando a infraestrutura envolve redes distribuídas, aplicações em nuvem e diferentes perfis de acesso.
O crescimento da empresa costuma vir acompanhado de uma infraestrutura mais distribuída. Novos usuários, dispositivos, aplicações SaaS, filiais, conexões remotas e serviços em nuvem aumentam a quantidade de pontos que precisam ser administrados.
Nesse cenário, escolher um firewall apenas pela capacidade de bloquear conexões pode não ser suficiente. É necessário avaliar quanto de visibilidade, controle e capacidade de inspeção a empresa precisa, considerando sua arquitetura e seus principais riscos.
Por isso, a escolha entre um firewall tradicional e um NGFW deve partir de um diagnóstico do ambiente. O objetivo não é adotar a tecnologia mais complexa disponível, mas implementar recursos compatíveis com as necessidades de segurança e operação da empresa.
Os antivírus podem ser classificados de acordo com a forma como atuam sobre o dispositivo, o tipo de ameaça que procuram combater e o nível de proteção oferecido. No ambiente corporativo, essa evolução também deu origem a soluções mais completas, capazes de monitorar comportamentos, investigar incidentes e responder a ameaças.
À medida que as ameaças se tornaram mais sofisticadas, as soluções destinadas às empresas também passaram a incorporar recursos de análise comportamental, monitoramento contínuo e resposta a incidentes.
Para empresas, essa evolução é especialmente relevante porque a proteção do endpoint deixou de depender apenas da identificação de um arquivo malicioso. Monitorar o comportamento dos dispositivos, compreender o contexto dos eventos e responder rapidamente a atividades suspeitas são elementos cada vez mais importantes para reduzir os riscos de segurança.
O antivírus tradicional continua sendo uma camada importante de proteção, mas as ameaças direcionadas aos ambientes corporativos passaram a exigir maior capacidade de monitoramento e investigação.
Nesse contexto, soluções de Endpoint Detection and Response (EDR) ampliam a visibilidade sobre o que acontece nos dispositivos.
Enquanto o antivírus tradicional está concentrado principalmente na identificação e bloqueio de arquivos e comportamentos associados a ameaças, o EDR acompanha continuamente atividades realizadas no endpoint, reunindo informações que podem ser utilizadas para detectar comportamentos suspeitos, investigar incidentes e executar ações de resposta.
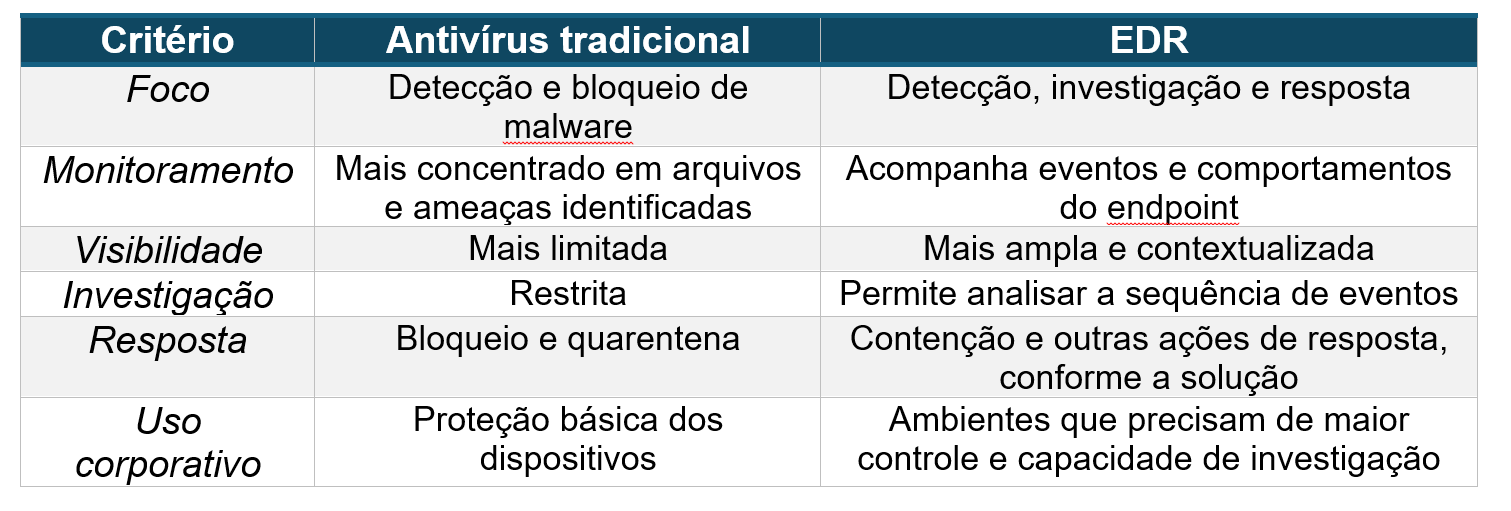
Essa evolução é relevante porque ataques modernos nem sempre dependem da instalação de um arquivo claramente identificado como malicioso. Credenciais comprometidas, exploração de vulnerabilidades, execução de ferramentas legítimas para fins maliciosos e movimentação lateral podem gerar sinais que precisam ser analisados em conjunto.
Por isso, o EDR não deve ser entendido simplesmente como um “antivírus mais avançado”. Seu papel está relacionado à capacidade de observar o comportamento do endpoint, contextualizar eventos e apoiar a investigação e a resposta a incidentes.
Separadamente, cada um cobre uma fração do que uma empresa precisa proteger hoje, e é justamente nessa fração descoberta que os ataques modernos se concentram.
Um antivírus tradicional, por exemplo, depende fortemente de assinaturas de ameaças já conhecidas. Quando um arquivo malicioso é novo ou foi modificado especificamente para escapar dessas assinaturas, a detecção falha.
Da mesma forma, um firewall configurado apenas com regras básicas não identifica um colaborador que faz login com credenciais roubadas, porque, tecnicamente, o acesso parece legítimo. Ou seja, as ferramentas continuam funcionando exatamente como deveriam, mas o ataque passa por elas sem disparar nenhum alerta.
Isso explica por que empresas que investem apenas no básico continuam vulneráveis, mesmo tendo ferramentas de segurança ativas.
A resposta para esse problema não é abandonar antivírus e firewall, mas integrá-los a camadas adicionais de proteção, como detecção comportamental, gestão de identidade e visibilidade sobre aplicações não autorizadas, formando uma defesa que cobre o que cada ferramenta isolada deixa passar.
O Microsoft Defender se tornou uma plataforma completa de proteção contra ameaças, cobrindo endpoints, e-mail, identidade e aplicações em nuvem dentro de um único ecossistema de segurança.
Veja suas principais funcionalidades:
O Microsoft Defender for Endpoint combina proteção antivírus baseada em comportamento, heurística e análise em tempo real com capacidades de Detecção e Resposta de Endpoint (EDR), permitindo identificar ameaças que não correspondem a nenhuma assinatura conhecida.
Com o EDR no modo de bloqueio, o Defender consegue agir mesmo quando o antivírus principal está em modo passivo, remediando artefatos maliciosos detectados após uma falha de segurança.
Além da proteção em dispositivos, o Defender for Endpoint inclui proteção de firewall de rede, permitindo definir regras que determinam qual tráfego está autorizado a entrar ou saída dos dispositivos da organização.
Essa camada de firewall avançado funciona em conjunto com a proteção de rede e os controles de acesso, criando uma barreira coordenada entre o dispositivo e as ameaças externas.
As capacidades de redução de superfície de ataque do Defender endurecem os dispositivos contra ataques de dia zero, oferecendo controle granular sobre comportamentos e acessos.
A proteção contra adulteração, por sua vez, impede que invasores desativem as funcionalidades de segurança do próprio antivírus, um movimento comum em ataques direcionados que tentam abrir caminho antes de instalar malware ou exfiltrar dados.
Shadow IT é o uso de aplicações, dispositivos ou serviços de tecnologia dentro da empresa sem aprovação, supervisão ou conhecimento da equipe de TI.
Por exemplo, um colaborador que armazena documentos corporativos no Google Drive pessoal, que usa o WhatsApp próprio para enviar contratos ou que assina uma ferramenta de gestão de tarefas sem validação, está praticando Shadow IT, ainda que sem nenhuma intenção maliciosa.
O problema central não está na ferramenta em si, mas na ausência de visibilidade. Segundo o Gartner, mais de 40% das despesas com tecnologia nas empresas ocorrem fora do controle do departamento de TI, e esse número tende a crescer conforme soluções SaaS se tornam cada vez mais acessíveis e fáceis de adotar individualmente.
O antivírus e o firewall, por mais bem configurados que estejam, não enxergam oque acontece dentro de uma aplicação não homologada.
Se um colaborador insere dados sensíveis de clientes em uma ferramenta externa sem criptografia adequada, nenhuma das duas soluções tradicionais identifica esse risco, porque ele simplesmente está fora do seu campo de visão.
Esse é exatamente o tipo de lacuna que exige uma camada adicional de monitoramento e governança.
Para fechar as lacunas que antivírus e firewall tradicionais não cobrem, a Frayha trabalha com parceiros especializados em camadas complementares de segurança, ampliando a proteção do ambiente corporativo de ponta aponta.
Conheça:
· Keeper: solução de gestão de senhas e segurança de credenciais empresariais, reduzindo um dos vetores de ataque mais explorados atualmente: senhas fracas, reutilizadas ou compartilhadas entre colaboradores sem controle algum. Com cofres de senha criptografados, compartilhamento seguro de credenciais e auditoria de acesso, o Keeper fortalece exatamente o elo que firewalls não conseguem proteger, o comportamento humano na gestão desenhas.
Através de uma estratégia de proteção personalizada, a implementação e o monitoramento da Frayha auxilia a resolução de:
· Infecção por malware e ransomware em dispositivos: resolvida pela proteção de próxima geração e EDR do Microsoft Defender
· Tráfego de rede não controlado e tentativas de acesso externo indevido: mitigado pelo firewall integrado e pela proteção de rede do Defender
· Senhas fracas, reutilizadas ou vazadas em incidentes anteriores: protegidas pelo cofre de credenciais do Keeper
· Adulteração de configurações de segurança por atacantes: bloqueada pela proteção contra adulteração nativa do Defender
Identificar essas dores antes que se tornem incidentes é o que diferencia uma postura de segurança proativa deuma reativa, e é exatamente esse diagnóstico que orienta a implementação orreta de cada camada de proteção.
A Frayha implementa e gerencia ambientes de segurança corporativa unindo antivírus de próxima geração, firewall avançado, monitoramento contínuo e gestão de credenciais em uma estratégia única, coordenada e adequada à realidade de cada cliente.
Isso significa configurar o Microsoft Defender de forma completa, ativando EDR, proteção contra adulteração e redução de superfície de ataque, ao mesmo tempo em que implementa o Keeper para eliminar o risco de credenciais fracas ou expostas.
Solicite um diagnóstico gratuito e descubra como fortalecer a segurança da sua empresa com o ecossistema de soluções da Frayha.
Não. Antivírus gratuitos geralmente oferecem apenas proteção básica baseada em assinaturas, sem recursos de EDR, sem gestão centralizada e sem integração com firewall corporativo ou políticas de identidade. Para ambientes empresariais, mesmo pequenos, a proteção precisa cobrir comportamentos suspeitos, não apenas arquivos já catalogados como maliciosos.
O antivírus tradicional foca em identificar e bloquear arquivos maliciosos conhecidos. O EDR, ou Detecção e Resposta de Endpoint, monitora continuamente o comportamento dos dispositivos, identificando padrões suspeitos mesmo quando não há um arquivo malicioso conhecido envolvido, e permite resposta rápida a incidentes em andamento.
Não. O firewall controla o tráfego de rede entre o ambiente da empresa e o mundo externo, decidindo o que pode entrar ou saída. O antivírus de endpoint protege o dispositivo individualmente contra arquivos e comportamentos maliciosos. Ambos são complementares e nenhum substitui o outro.
Sinais comuns incluem aumento no tráfego de dados para destinos não registrados pela TI, solicitações de suporte relacionadas a ferramentas desconhecidas, uso recorrente de dispositivos pessoais para tarefas corporativas e a existência de versões divergentes de documentos entre colaboradores. Ferramentas de monitoramento ajudam a identificar esses padrões de forma proativa e contínua.
Sim, na prática. Pequenas e médias empresas são alvos frequentes justamente porque, em geral, investem menos em segurança. Soluções como o Microsoft Defender for Business foram desenhadas especificamente para oferecer proteção de nível empresarial com configuração simplificada para organizações de até 300 usuários, tornando a segurança robusta acessível independentemente do porte da empresa.
Entenda como funciona e quando terceirizar o suporte de TI, compare custos, SLAs e cobertura e descubra qual modelo faz sentido para sua empresa.

Entenda o que é segurança na nuvem, seus principais riscos e como proteger dados, identidades e ambientes cloud.
Entenda o que é MDR, como funciona a detecção e resposta 24x7 e por que empresas podem proteger melhor seus ambientes com monitoramento especializado.
Agende uma conversa com nossos especialistas e descubra como podemos proteger e impulsionar seu negócio, sem compromisso.